Un client m'appelle un samedi matin, paniqué. Sa porte de garage s'est ouverte toute seule à 3 h du matin. Pas un cambriolage : personne n'est entré. Juste une télécommande connectée qui avait gardé le mot de passe d'usine, celui-là même qui est écrit noir sur blanc dans la notice.
Voilà le vrai problème de la domotique. On installe des ampoules, des caméras, des thermostats en trente minutes. On ne pense jamais à la seule chose qui compte : le réseau sur lequel tout ça est branché. Et c'est exactement par là que passe la quasi-totalité des intrusions domestiques. Pas par la caméra. Par votre box.
Points clés à retenir
- Le maillon faible n'est presque jamais l'objet connecté, mais le réseau domestique qui le relie au reste.
- Trois réglages éliminent une grande partie du risque : mots de passe par défaut, isolement des objets, mises à jour.
- Le motif WiFi ne suffit plus : visez au minimum le WPA2, idéalement le WPA3 si votre matériel le supporte.
- L'authentification à deux facteurs doit être activée sur chaque compte lié à un objet, sans exception.
- Le label de cybersécurité et la norme ETSI EN 303 645 donnent un repère concret au moment de l'achat.
- Un objet qui n'a pas reçu de mise à jour depuis des années est un objet à débrancher.
Sécuriser une maison connectée, ce n'est pas acheter un produit de plus. C'est accepter de traiter votre installation comme un petit réseau d'entreprise, avec ses accès, ses droits, sa maintenance. Ça paraît lourd dit comme ça. En pratique, ça m'a pris une soirée la première fois que je l'ai fait correctement. Et je vous promets que l'erreur que j'ai commise avant, je ne la referai pas.
Pourquoi votre box est la vraie porte d'entrée
On se trompe de coupable. On imagine un hacker qui s'attaque spécifiquement à la serrure connectée du salon. La réalité est plus banale : la plupart des objets connectés communiquent en permanence avec l'extérieur, et cette communication passe par un point unique, le routeur. Compromettre ce point, c'est ouvrir tout ce qui pend derrière.
Le mécanisme est simple, et c'est justement ce qui le rend sournois. Un objet demande à votre box d'autoriser les connexions entrantes pour rester joignable depuis l'application du fabricant. Cette autorisation s'appelle souvent UPnP. Pratique. Et franchement dangereuse quand elle est active partout par défaut.
Le protocole UPnP, ce facilitateur discret
UPnP permet à un appareil d'ouvrir des ports sur votre box sans vous demander votre avis. Résultat : chaque objet peut se rendre visible depuis Internet. Le désactiver dans l'interface de votre routeur demande cinq minutes et casse généralement peu de choses, à part quelques fonctions distantes dont vous pouvez souvent vous passer.
Mon conseil, tranché : désactivez-le. Sauf si un appareil précis refuse de fonctionner sans. Je l'ai fait sur mon installation il y a quelques mois, j'ai perdu l'accès à distance d'un vieux thermostat. Je l'ai remplacé. Je dors mieux.
Le mythe du mot de passe unique
Un même mot de passe pour la box, le compte du fabricant d'ampoules et l'application de la caméra ? C'est le scénario que je vois le plus souvent chez les particuliers. Une fuite sur un service, et l'attaquant teste les mêmes identifiants partout. On appelle ça le credential stuffing, et ça fonctionne terriblement bien.
Comment sécuriser sa domotique en isolant ses objets
L'idée directrice tient en une phrase : vos objets ne doivent pas vivre sur le même réseau que vos ordinateurs et vos téléphones.
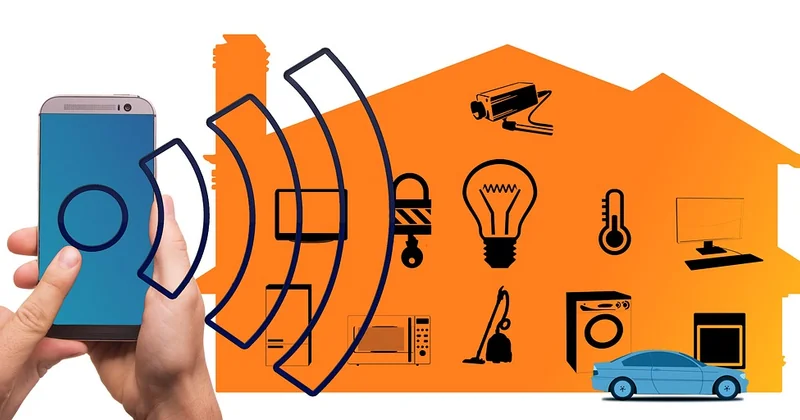
Pourquoi ? Parce qu'un objet connecté est rarement aussi bien protégé qu'un ordinateur. Sa fonction première est de piloter une lampe, pas de résister à une attaque. Si un intrus prend le contrôle d'une prise, il ne doit pas pouvoir atteindre votre disque dur de sauvegarde depuis là. Un réseau séparé, et l'escalade devient beaucoup plus compliquée.
La méthode du réseau invité
La plupart des box récentes proposent un réseau invité. Il est prévu pour les visiteurs, mais il rend exactement le service dont vous avez besoin : un WiFi distinct, avec son propre mot de passe, cloisonné du réseau principal.
- Placez tous vos objets connectés dessus.
- Gardez ordinateurs, téléphones et NAS sur le réseau principal.
- Choisissez un mot de passe long et unique pour ce réseau, différent du vôtre.
- Vérifiez après coup que vos objets fonctionnent toujours : certains exigent le même réseau que l'application de contrôle.
Point d'attention que personne ne mentionne : sur certaines box, le réseau invité bloque la communication entre appareils. Votre téléphone, connecté au réseau principal, ne verra alors plus vos objets. Il faut souvent réserver le cas par cas. C'est le genre de détail qui fait perdre une soirée.
Le VLAN, quand on veut aller plus loin
Si vous êtes à l'aise avec la configuration réseau, un VLAN dédié à la domotique offre un cloisonnement plus fin qu'un simple réseau invité. C'est la solution que je recommande aux installations un peu denses, disons au-delà d'une quinzaine d'objets. En dessous, le réseau invité suffit largement.
Les réglages qui font vraiment la différence
Le protocole de sécurité WiFi compte plus qu'on ne le croit. Le WEP est mort, le WPA est dépassé. Visez au minimum WPA2, et basculez sur WPA3 si votre matériel le permet. Attention toutefois : des objets anciens ne savent pas se connecter en WPA3. J'ai dû laisser un mode mixte pendant des mois, faute de mieux.
Deux facteurs, partout
Activez l'authentification à deux facteurs sur chaque compte lié à un objet. Vannes, caméras, alarme, prises. Sans exception. Un mot de passe volé ne suffit alors plus à prendre la main sur votre installation.
Et pensez aux accès oubliés. Un ami qui a eu le code de la porte connectée pour arroser les plantes, un ancien colocataire, un prestataire. La révocation d'accès après le départ de quelqu'un fait partie de l'hygiène de base, et c'est ce qu'on oublie le plus.
Les mises à jour, sans négociation
Un fabricant sérieux publie des correctifs. Un fabricant qui n'en publie pas depuis deux ans vous laisse avec une faille connue et personne pour la colmater. Dans ce cas, la seule décision raisonnable est de débrancher l'objet.
| Niveau de sécurisation | Ce que ça implique | Effort | Pour qui |
|---|---|---|---|
| Minimal | Mots de passe par défaut changés, WPA2 actif | Une heure | Tout le monde |
| Intermédiaire | Réseau invité dédié, UPnP désactivé, 2FA partout | Une soirée | Foyers de 5 à 15 objets |
| Avancé | VLAN domotique, pare-feu, suivi des firmwares | Un week-end | Installations denses |
Le label cybersécurité, un repère à l'achat
Vous n'allez pas sécuriser un objet que vous n'avez pas encore acheté. Alors autant choisir juste dès le départ. Le repère le plus fiable aujourd'hui reste la norme ETSI EN 303 645, qui impose des exigences de base : pas de mot de passe universel, possibilité de mise à jour, protection des données. En Europe, le Cyber Resilience Act renforce progressivement ces obligations côté fabricants.
Concrètement, quand je compare deux prises connectées, je regarde si le fabricant annonce cette conformité. Si rien n'est mentionné, je passe. Ça élimine beaucoup de produits, et ce n'est pas plus mal.
Questions fréquentes
Faut-il cacher le nom de son réseau WiFi ?
Non, ce n'est pas une vraie protection. Masquer le SSID complique légèrement la tâche d'un voisin curieux, mais tout outil un peu sérieux retrouve un réseau caché en quelques secondes. Le temps passé à configurer ça est mieux investi dans le WPA3 et un mot de passe long.
Une caméra connectée peut-elle être piratée même bien installée ?
Oui, si elle n'est plus mise à jour par son fabricant. Une caméra correctement paramétrée reste vulnérable dès qu'une faille apparaît dans son firmware et n'est jamais corrigée. C'est le sort de beaucoup de modèles abandonnés. La règle est simple : un appareil sans correctif n'est pas un appareil sécurisé, c'est un appareil en sursis.
Sécuriser sa domotique ne s'arrête jamais vraiment. Une nouvelle prise arrive, un firmware change, un invité repart avec un accès dont on a oublié l'existence. Ce n'est pas un projet qu'on termine, c'est une habitude qu'on prend. Et la première fois, ça ressemble beaucoup à ranger un grenier : on découvre des choses qu'on préférait ignorer.